お断り: 本記事は当社の社内 PoC で得られた知見を整理したもので、実装の細部やソースコードは公開していません。本記事は技術コンセプトと達成水準の共有が目的です。
はじめに
C2PA(Coalition for Content Provenance and Authenticity)の署名アーキテクチャを設計する際、「どのレイヤーで署名演算を実行するか」は極めて重要な判断事項です。大きく分けると、サーバーやアプリケーション等のソフトウェアレイヤーで署名する構成と、デバイス内部のハードウェアレイヤーで署名する構成の 2 つが存在します。NSA ら 4 機関の共同 CSI においても、Content Credentials は “at export from software or at creation on hardware”(ソフトウェアからのエクスポート時、またはハードウェアによる生成時)と並列に定義されており、双方の実装アプローチが現実的な選択肢として提示されています。
当社の過去記事 AWS KMS で C2PA 署名を実装する は、クラウド側で集約処理を行うアプローチでした。AWS KMS の内部基盤は FIPS 140 認定の HSM で保護されているものの、システム構成上のインターフェースは kms:Sign API であり、サーバーサイドの SDK から呼び出されるソフトウェア的なワークフローです。秘密鍵がクラウドの外に出ず、AWS CloudTrail による厳密な監査ログ取得や IAM によるきめ細かなアクセス制御が可能である点は、クラウド KMS を採用する大きな利点です。
一方で、「撮影されたその瞬間、そのデバイス内部で」署名を完結させたいユースケースでは、署名鍵をカメラ内のセキュアエレメント(Secure Element)に格納し、暗号署名処理そのものをエッジハードウェア側で実行する必要があります。前述の CSI でも、Content Credentials を適用するタイミングとして「センサー/キャプチャ時」「編集時」「公開直前」の 3 段階が定義されています。本記事は、その最上流に位置する「キャプチャ時にハードウェア完結で署名を付与する」アーキテクチャを、安価な市販マイコンとセキュアチップを用いて実機実装した実証実験(PoC)の記録です。
これら 2 つのアプローチは優劣ではなく、求められるセキュリティ境界とユースケースに応じた使い分けです。Web サービスや CMS 配信基盤などサーバーサイドで完結する用途ではクラウド KMS のような集約管理が適しており、報道写真・防犯・証拠保全など「撮像直後からの改ざん耐性」が厳格に求められる用途ではエッジハードウェア署名が選ばれます。本記事は、後者のエッジ署名プロトタイプに関する中間報告です。
試作機の構成
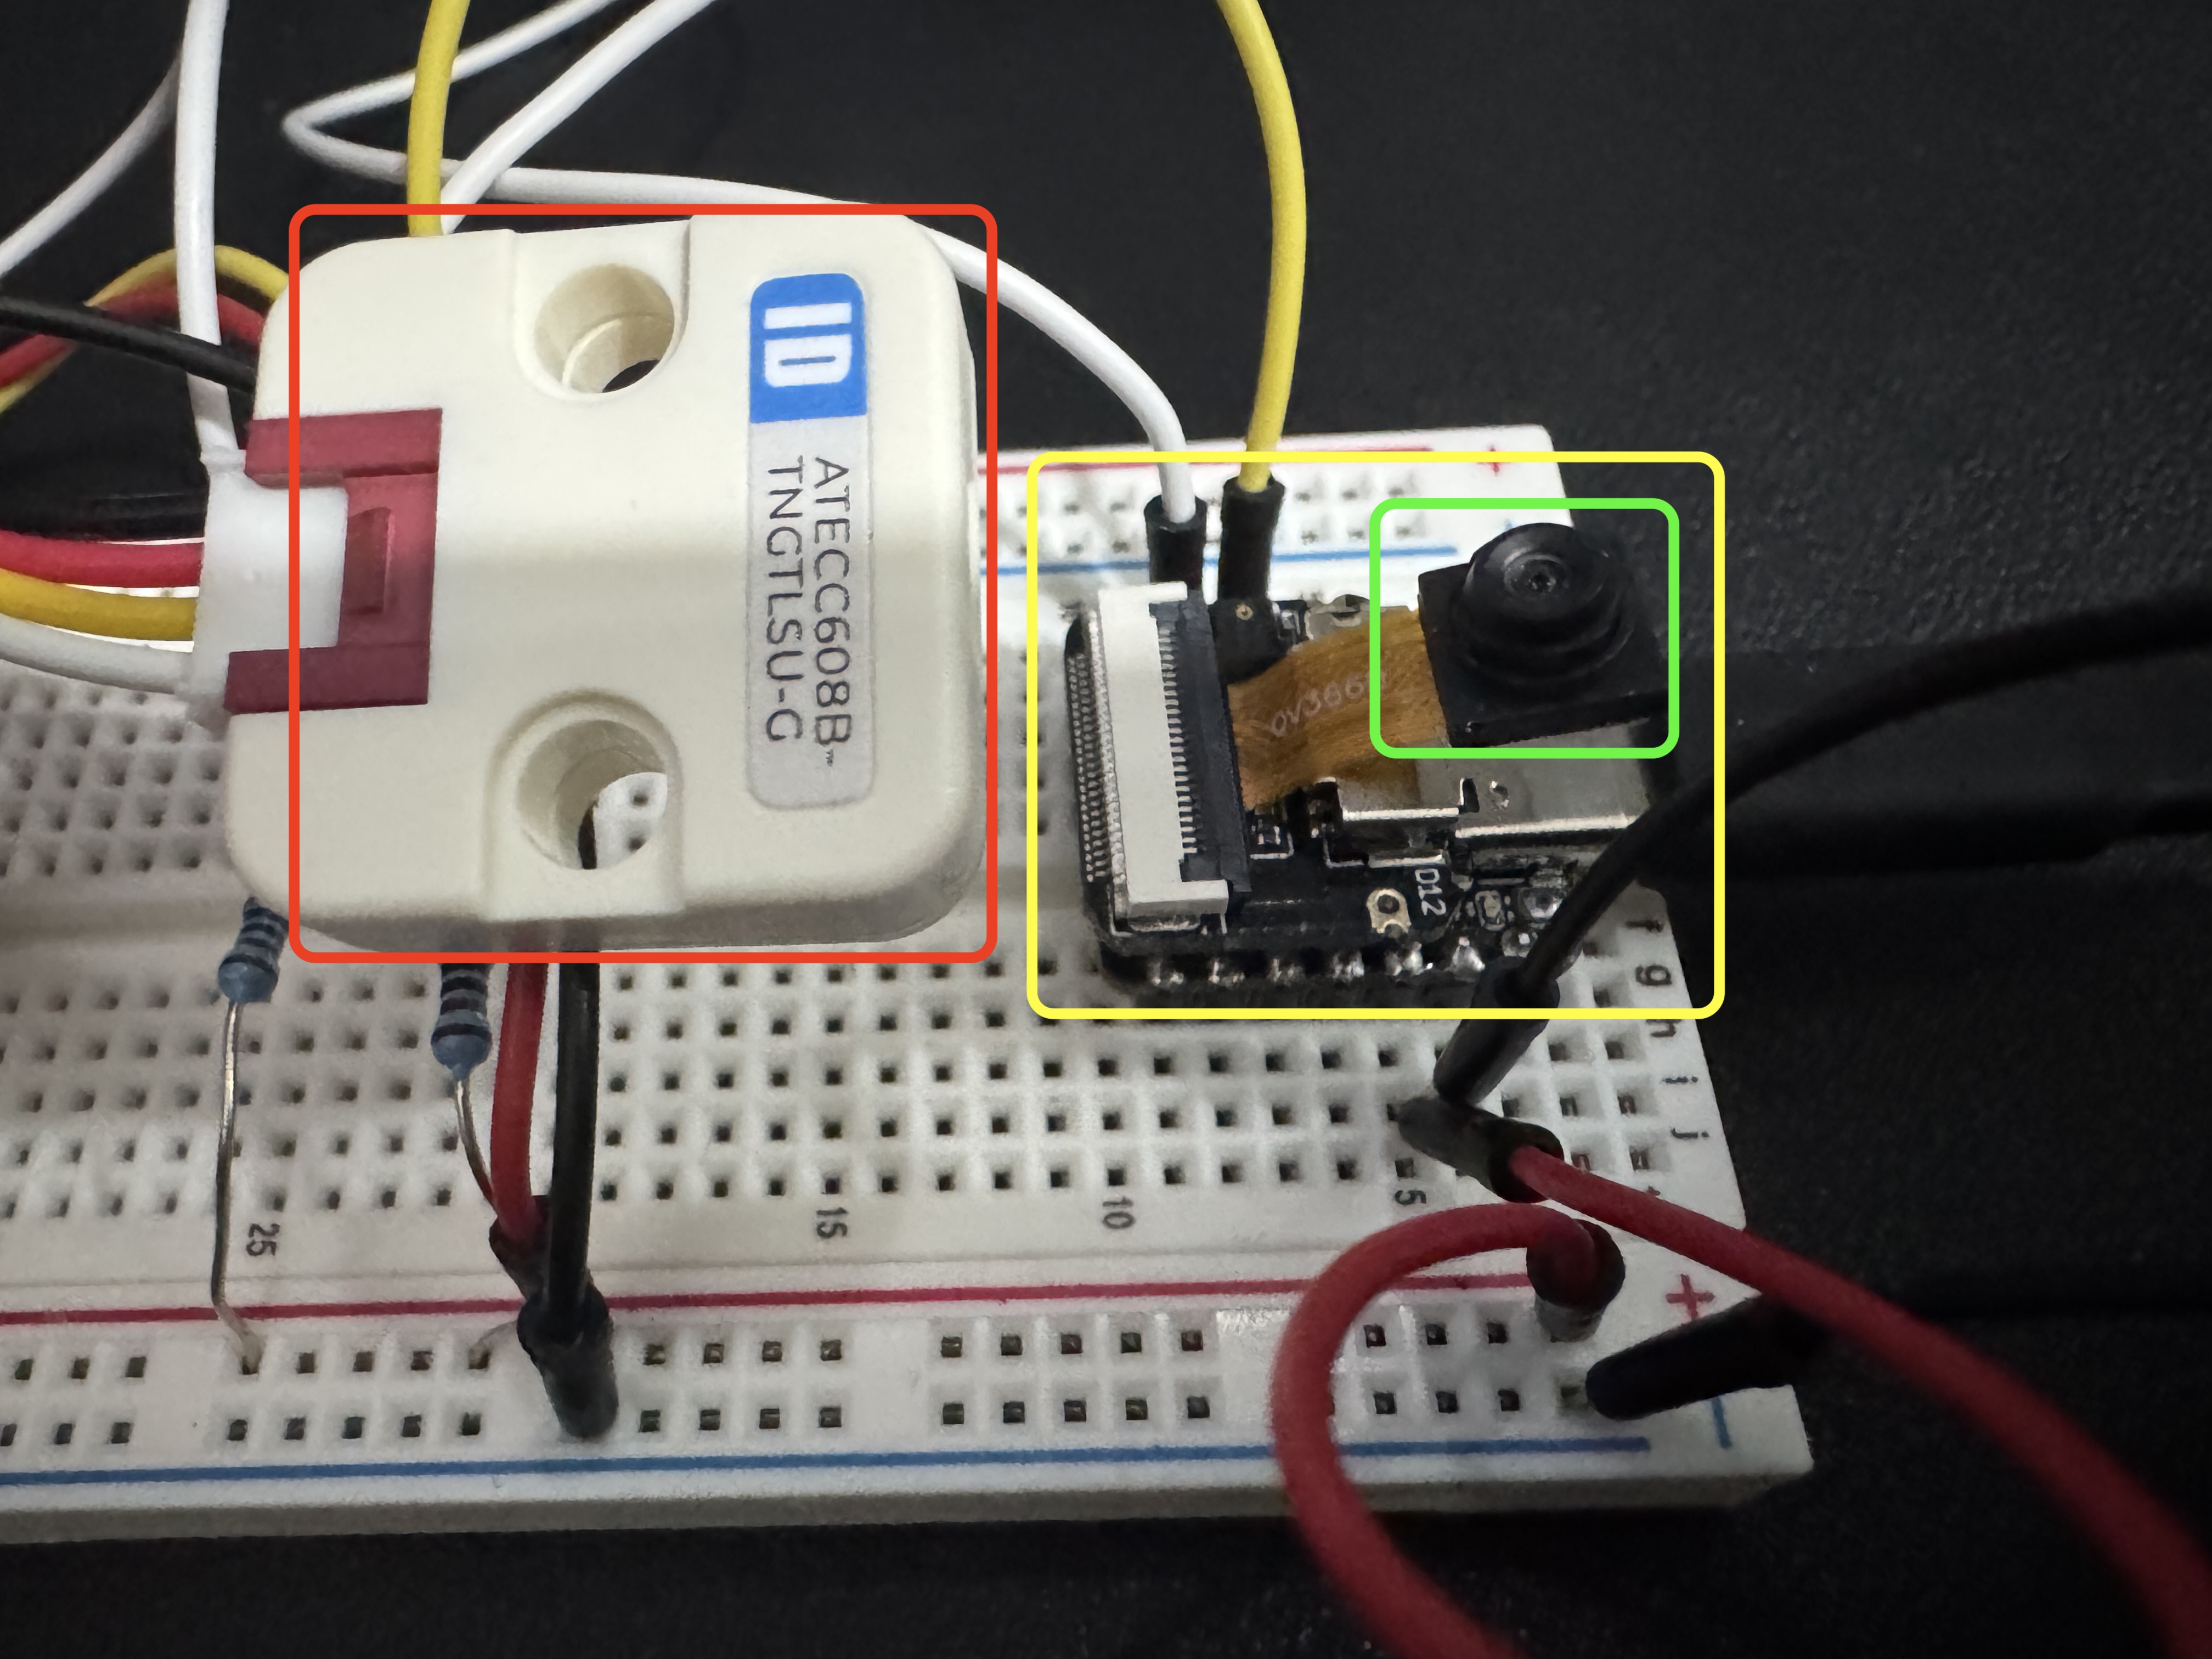
写真の赤・黄・緑の枠が、それぞれ試作機の中心となる 3 つの部品に対応しています。
- 赤枠: M5Stack Unit ID(Microchip 製 ATECC608B-TNGTLSU-G 搭載)。署名鍵を内部に閉じ込めるハードウェアセキュアエレメント
- 黄枠: XIAO ESP32-S3 Sense 本体ボード。MCU 側で Manifest の構築およびシリアル/通信入出力を担当
- 緑枠: OV3660 カメラモジュール。フレキシブルフラットケーブルで XIAO 本体に直結されており、撮像系をワンチップボード上に集約
部材の一覧は下表の通りです。価格は 2026 年 5 月時点の税込参考価格であり、ブレッドボードや配線材等の汎用部材は手元の在庫を使用しています。
| 部材 | 写真上の対応 | 役割 | 価格(税込) |
|---|---|---|---|
| XIAO ESP32-S3 Sense | 黄枠(MCU)+ 緑枠(カメラ) | MCU + OV3660 カメラを 1 枚に統合した小型開発ボード | 2,660 円(Switch Science / 秋月電子) |
| M5Stack Unit ID(ATECC608B-TNGTLSU-G) | 赤枠 | ECDSA P-256 鍵を内部に閉じ込めるセキュアエレメント | 1,045 円(Switch Science) |
部材費の合計はおよそ 3,700 円です。汎用的な市販部品のみで、c2patool の検証を Trusted でパスするエッジ C2PA 署名カメラのプロトタイプを構成できます。
赤枠の Unit ID と黄枠の XIAO の間は、SDA/SCL の 2 本に外付けプルアップ抵抗を追加した標準的な I2C 接続です。署名鍵は ATECC608B の内部スロット(Slot 2)にて GenKey コマンドにより直接生成し、秘密鍵がチップ外部へ平文露出しない構成としています。
何を「エッジ完結」と呼んでいるか
本 PoC において「エッジ完結」と定義しているのは、以下の 3 つの要件を同時に達成した状態です。
- 撮像データとして OV3660 から動的に取得した実画像フレームを使用している(固定画像の使い回しではない)
- C2PA Manifest(JUMBF コンテナおよび COSE_Sign1 構造体)のシリアライズを ESP32 単独で実行している
- COSE_Sign1 の暗号署名は ATECC608B のハードウェア内部で実行され、秘密鍵が I2C バスや UART 出力に一切現れない
この条件を満たすことで、出力される JPEG は「この物理カメラ個体のセキュアチップ内部でしか生成し得ない真正な署名」を保持することになります。外部ネットワークやクラウド KMS への常時接続を必要とせず、オフライン環境下でも完全な署名付きアセットを生成可能です。
Mac 上の c2patool を用いた検証結果の抜粋は以下の通りです。
{
  "validation_state": "Trusted",
  "success_codes": [
    "signingCredential.trusted",
    "claimSignature.insideValidity",
    "claimSignature.validated",
    "assertion.hashedURI.match",
    "assertion.hashedURI.match",
    "assertion.hashedURI.match",
    "assertion.dataHash.match"
  ],
  "failure_codes": []
}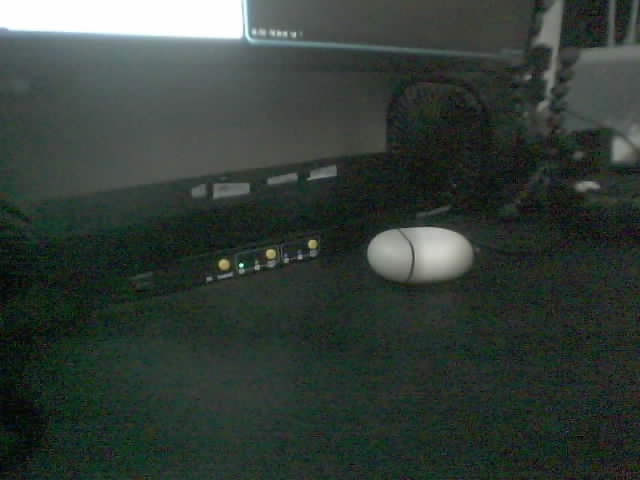
撮影したサンプルアセットを c2patool で確認すると、claim_generator_info に thxtech c2pa hardware camera、assertions に c2pa.actions.v2(c2pa.created)や stds.schema-org.CreativeWork が正しく記録され、署名情報として alg: Es256、issuer: thxtech が表示されます。本実証で実証したかった核心は、「シャッターを切った直後の JPEG バイナリに C2PA Manifest が埋め込まれており、外部の標準検証ツールで正しく検証・再生できる」点にあります。
アセットごとの一意識別子(instanceID)にはシャッターを切るたびに乱数生成された UUID が付与されるため、撮影の都度 Claim の CBOR バイナリおよび Sig_structure ハッシュが変化し、ATECC が出力する ECDSA 署名値も毎回異なる値となります。これにより、あらかじめ用意された固定バイト列の再送ではなく、都度リアルタイムに動的署名が演算されていることを実機上で証明しています。
コストと実用性
本 PoC のもう一つの重要な検証テーマは、ハードウェア導入コストの現実解を探ることでした。カメラ等の入力機器においてハードウェア由来の真正性を付与する取り組みは、従来ハイエンド一眼レフカメラ等の高価格帯デバイスを中心に議論されてきました。しかし、防犯監視、事故記録、現場検証、サプライチェーン管理といった実務領域においては、安価かつ大量導入が可能なデバイスへの搭載ニーズが極めて強く存在します。
今回の試作により、市販の汎用部品(合計約 3,700 円)の組み合わせによって、c2patool の厳格な検証をパスする C2PA 署名デバイスが成立することを実証できました。公式 Trust List 登録 CA 証明書の導入やタイムスタンプ局(TSA)連携といった商用化へのステップは残るものの、「数千円規模のエッジデバイスで C2PA 準拠の署名が十分実用可能である」という技術的確証が得られた点は大きな収穫です。
今後の展望: 独立動作するエッジ署名デバイスへ
現在のプロトタイプは検証便宜上 USB 給電およびシリアル通信を用いていますが、次の開発フェーズではデバイスの完全なスタンドアロン動作を目指しています。
具体的には、以下の拡張を順次進める計画です。
- 出力経路の多様化: 撮影した署名済み JPEG をオンボードの MicroSD カードに保存しつつ、Wi-Fi / LTE 経由で Manifest 検証データのみをクラウドへ同期する構成
- 独立電源の搭載: リチウムポリマー(LiPo)バッテリーおよび充放電管理回路を組み込み、電源ケーブルなしでの連続稼働を実現
- 専用筐体の設計: 屋外現場等での実証試験に耐えうる 3D プリント筐体と物理シャッターボタンの実装
- 本番トラストアンカーおよび TSA 連携: 正規の認証局から調達した証明書チェーンの組み込みと、RFC 3161 準拠タイムスタンプの付与
これらの要件が統合されることで、「外部接続を一切持たずとも、撮影した瞬間にデバイス内部で改ざん不可能な来歴情報が焼き込まれる」ポータブルな高セキュリティカメラが完成します。
おわりに
C2PA の実装アプローチには、サーバーサイド等のソフトウェアレイヤーで柔軟に付与する構成と、撮影機器内部のハードウェアレイヤーで不可分に焼き込む構成の双方が存在します。今回実証したエッジハードウェア完結の構成は、撮像の瞬間から物理的な改ざん耐性を担保できる最も強固なアプローチです。市販の低価格マイコンとセキュアエレメントの組み合わせにより、その水準が現実的なコスト感で十分に実装可能であることを確認できました。
当社(合同会社テックサンクス)では、C2PA を軸にした受託開発・コンサルティング・技術顧問を提供しています。エッジ側に C2PA 署名を組み込みたい、Capture デバイスのトラストアーキテクチャを設計したい、といったご相談は お問い合わせフォーム からお気軽にお寄せください。